
Η κυβερνοασφαλεια μιας επιχείρησης δεν αφορά μόνο μεγάλους οργανισμούς ή εταιρείες τεχνολογίας. Αν χρησιμοποιείτε επαγγελματικό email, ηλεκτρονικές πληρωμές, λογισμικό τιμολόγησης, αποθήκευση αρχείων στο cloud ή ένα σύστημα κρατήσεων, η καθημερινή λειτουργία σας εξαρτάται από ψηφιακές υπηρεσίες. Ένα λάθος κλικ, ένας παραβιασμένος λογαριασμός ή μια διακοπή σε έναν πάροχο μπορεί να εμποδίσει την πρόσβαση σε email, αρχεία και εργαλεία που χρειάζεστε για να εξυπηρετήσετε τους πελάτες σας.
Η παγκόσμια διακοπή υπηρεσιών Microsoft 365 τον Νοέμβριο του 2026 έδειξε πόσο γρήγορα ένα πρόβλημα σε ψηφιακή υπηρεσία μπορεί να επηρεάσει πολλές καθημερινές εργασίες. Μια τέτοια διακοπή δεν σημαίνει από μόνη της ότι έγινε κυβερνοεπίθεση. Είναι όμως μια χρήσιμη αφορμή για να εξετάσετε πόσο εξαρτάται η επιχείρησή σας από ένα μόνο σύστημα και τι θα κάνετε αν αυτό δεν είναι διαθέσιμο. Το περιστατικό και οι επιπτώσεις του στην Ελλάδα έγιναν αντικείμενο ενημέρωσης και από τα ελληνικά μέσα.
Η ανθεκτικότητα μιας επιχείρησης φαίνεται όταν το βασικό σύστημα δεν λειτουργεί: γνωρίζουν οι άνθρωποί της τι πρέπει να κάνουν μετά;
Σε αυτόν τον οδηγό θα δείτε πώς να προστατεύσετε λογαριασμούς και δεδομένα, πώς να προετοιμαστείτε για τεχνικές διακοπές και πώς να οργανώσετε τα πρώτα βήματα αντίδρασης μετά από μια κυβερνοεπίθεση. Δεν χρειάζεται να γίνετε ειδικοί στην πληροφορική. Χρειάζεται να γνωρίζετε ποια συστήματα είναι κρίσιμα, ποιος σας βοηθά και πώς συνεχίζετε τις βασικές εργασίες σας.
Κυβερνοεπίθεση ή τεχνική διακοπή; Ποια είναι η διαφορά;
Μια κυβερνοεπίθεση είναι κακόβουλη ενέργεια που στοχεύει λογαριασμούς, συσκευές ή δεδομένα. Παραδείγματα είναι ένα μήνυμα ηλεκτρονικού ψαρέματος που κλέβει κωδικούς, ένα κακόβουλο λογισμικό που κλειδώνει αρχεία ή η μη εξουσιοδοτημένη πρόσβαση σε εταιρικό email.
Μια τεχνική διακοπή μπορεί να προκύψει από βλάβη, λανθασμένη ρύθμιση, αποτυχημένη ενημέρωση, πρόβλημα δικτύου ή διακοπή στον πάροχο μιας υπηρεσίας. Δεν υπάρχει απαραίτητα κακόβουλη ενέργεια. Το αποτέλεσμα, όμως, μπορεί να είναι παρόμοιο: δεν μπορείτε προσωρινά να εργαστείτε κανονικά.
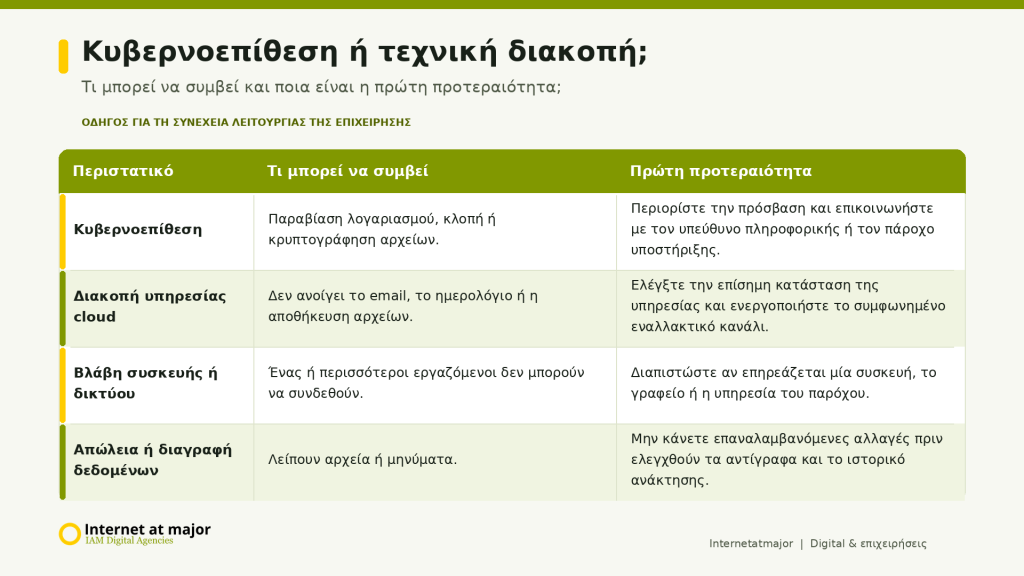
| Περιστατικό | Τι μπορεί να συμβεί | Πρώτη προτεραιότητα |
|---|---|---|
| Κυβερνοεπίθεση | Παραβίαση λογαριασμού, κλοπή ή κρυπτογράφηση αρχείων | Περιορίστε την πρόσβαση και επικοινωνήστε με τον υπεύθυνο πληροφορικής ή τον πάροχο υποστήριξης |
| Διακοπή υπηρεσίας cloud | Δεν ανοίγει το email, το ημερολόγιο ή η αποθήκευση αρχείων | Ελέγξτε την επίσημη κατάσταση της υπηρεσίας και ενεργοποιήστε το συμφωνημένο εναλλακτικό κανάλι |
| Βλάβη συσκευής ή δικτύου | Ένας ή περισσότεροι εργαζόμενοι δεν μπορούν να συνδεθούν | Διαπιστώστε αν επηρεάζεται μία συσκευή, το γραφείο ή η υπηρεσία του παρόχου |
| Απώλεια ή διαγραφή δεδομένων | Λείπουν αρχεία ή μηνύματα | Μην κάνετε επαναλαμβανόμενες αλλαγές πριν ελεγχθούν τα αντίγραφα και το ιστορικό ανάκτησης |
Ο πίνακας είναι οδηγός αρχικής κατεύθυνσης. Σε πραγματικό περιστατικό, ακολουθήστε τις οδηγίες του παρόχου και του τεχνικού που έχει την ευθύνη των συστημάτων σας.
1. Καταγράψτε τι χρειάζεται για να συνεχίσετε να λειτουργείτε μετά από μια κυβερνοεπίθεση
Πριν επιλέξετε εργαλεία για την κυβερνοασφαλεια, καταγράψτε τις βασικές εργασίες της επιχείρησής σας και τις ψηφιακές υπηρεσίες από τις οποίες εξαρτώνται. Η καταγραφή δεν χρειάζεται να είναι περίπλοκη. Μπορεί να γίνει σε ένα απλό αρχείο ή σε έντυπο έγγραφο που γνωρίζουν οι αρμόδιοι εργαζόμενοι.
Για κάθε βασική εργασία, σημειώστε:
- Ποια εφαρμογή ή υπηρεσία χρησιμοποιείτε.
- Ποιος έχει πρόσβαση και ποιος διαχειρίζεται τον λογαριασμό.
- Τι συνέπειες θα έχει αν η υπηρεσία δεν λειτουργεί για μερικές ώρες ή για μία ημέρα.
- Ποια προσωρινή διαδικασία μπορείτε να εφαρμόσετε.
- Ποιον θα καλέσετε για τεχνική υποστήριξη.
Για παράδειγμα, αν οι παραγγελίες φτάνουν μόνο στο εταιρικό email, εξετάστε πώς θα ενημερωθείτε για νέες παραγγελίες σε περίπτωση διακοπής. Αν οι εργαζόμενοι αποθηκεύουν τα μοναδικά αντίγραφα των αρχείων σε έναν υπολογιστή, καταγράψτε πώς θα ανακτηθούν αν αυτός χαλάσει ή παραβιαστεί.
Η Microsoft προτείνει, στο πλαίσιο του σχεδιασμού επιχειρησιακής συνέχειας για υπηρεσίες Microsoft 365, να χαρτογραφούνται οι βασικές εργασίες, οι τεχνολογίες που εξαρτώνται από αυτές και οι εναλλακτικές διαδικασίες. Η ίδια καθοδήγηση τονίζει ότι τα εναλλακτικά κανάλια επικοινωνίας πρέπει να έχουν οριστεί και δοκιμαστεί πριν υπάρξει διακοπή.
2. Ασφαλίστε τους λογαριασμούς που μπορούν να ανοίξουν τα υπόλοιπα συστήματα
Ένας εταιρικός λογαριασμός email μπορεί να χρησιμοποιείται για επαναφορά κωδικών, πρόσβαση σε αρχεία, τιμολόγηση ή επικοινωνία με πελάτες. Γι’ αυτό, ένας παραβιασμένος λογαριασμός μπορεί να επηρεάσει περισσότερα από τα εισερχόμενα μηνύματα.
Εφαρμόστε τα παρακάτω βασικά μέτρα cybersecurity ενάντια σε μια κυβερνοεπίθεση:
- Ενεργοποιήστε πολυπαραγοντικό έλεγχο ταυτότητας (MFA), ώστε η σύνδεση να απαιτεί και δεύτερη επιβεβαίωση, όχι μόνο κωδικό.
- Χρησιμοποιήστε διαφορετικούς, ισχυρούς κωδικούς για κάθε υπηρεσία. Ένας αξιόπιστος διαχειριστής κωδικών μπορεί να βοηθήσει την ομάδα σας να τους αποθηκεύει με ασφάλεια.
- Αφαιρείτε αμέσως την πρόσβαση εργαζομένων ή συνεργατών που δεν τη χρειάζονται πλέον.
- Ελέγχετε τακτικά ποιοι λογαριασμοί έχουν δικαιώματα διαχείρισης.
- Μην μοιράζεστε έναν κοινό κωδικό όταν η υπηρεσία υποστηρίζει ξεχωριστούς λογαριασμούς χρηστών.
Για τη δημιουργία και τις βασικές ρυθμίσεις του εταιρικού email, μπορείτε να δείτε και τον οδηγό για τη δημιουργία και ασφάλεια επαγγελματικού email. Ο νέος οδηγός συμπληρώνει εκείνο το περιεχόμενο: εδώ εξετάζετε πώς προστατεύετε συνολικά τη λειτουργία της επιχείρησής σας και πώς συνεχίζετε όταν μια υπηρεσία δεν είναι διαθέσιμη.
3. Μειώστε τον κίνδυνο από παραπλανητικά μηνύματα
Τα μηνύματα ηλεκτρονικού ψαρέματος (phishing) προσπαθούν να σας πείσουν να αποκαλύψετε κωδικούς, να ανοίξετε ένα επικίνδυνο συνημμένο ή να πληρώσετε λάθος παραλήπτη. Μπορεί να εμφανίζονται σαν να προέρχονται από τράπεζα, προμηθευτή, δημόσια υπηρεσία ή συνεργάτη σας.
Ενημερώστε τους εργαζομένους σας να ελέγχουν τον αποστολέα και τη διεύθυνση του συνδέσμου, ειδικά όταν ένα μήνυμα ζητά επείγουσα πληρωμή, αλλαγή τραπεζικών στοιχείων ή σύνδεση σε λογαριασμό. Για σημαντικές οικονομικές αλλαγές, επιβεβαιώστε το αίτημα με δεύτερο, ήδη γνωστό κανάλι επικοινωνίας. Μην βασίζεστε σε στοιχεία επικοινωνίας που περιλαμβάνονται μόνο στο ύποπτο μήνυμα.
Καθορίστε επίσης πού θα προωθούν οι εργαζόμενοι ύποπτα μηνύματα και ποιος θα τα αξιολογεί. Έτσι, δεν χρειάζεται ο καθένας να αποφασίζει μόνος του αν ένα μήνυμα είναι ακίνδυνο.
4. Κρατήστε συσκευές και προγράμματα ενημερωμένα
Οι ενημερώσεις λειτουργικών συστημάτων, εφαρμογών, συσκευών δικτύου και συστημάτων διαχείρισης περιλαμβάνουν συχνά διορθώσεις ασφαλείας για προστασία από κυβερνοεπίθεση. Ορίστε ποιος ελέγχει ότι οι ενημερώσεις εφαρμόζονται και ποιος χειρίζεται συσκευές ή εφαρμογές που δεν υποστηρίζονται πλέον.
Χρησιμοποιήστε προστασία ασφαλείας στις συσκευές, ενεργοποιήστε το κλείδωμα οθόνης και περιορίστε την εγκατάσταση προγραμμάτων που δεν είναι απαραίτητα για την εργασία. Αν οι εργαζόμενοι συνδέονται από το σπίτι ή από κινητές συσκευές, συμφωνήστε βασικούς κανόνες για την προστασία τους και για τη σύνδεση στα εταιρικά δεδομένα.
5. Κρατήστε αντίγραφα ασφαλείας και ελέγξτε ότι μπορείτε να τα επαναφέρετε
Ο συγχρονισμός αρχείων με το cloud είναι χρήσιμος, αλλά δεν πρέπει να θεωρείται από μόνος του ολοκληρωμένο σχέδιο ανάκτησης μετά από κυβερνοεπίθεση. Μια διαγραφή ή μια κακόβουλη αλλαγή μπορεί να συγχρονιστεί και σε άλλες συσκευές. Ρωτήστε τον πάροχο ή τον τεχνικό σας τι καλύπτει κάθε υπηρεσία: αντίγραφα ασφαλείας, διατήρηση προηγούμενων εκδόσεων, επαναφορά αρχείων και ανάκτηση email.
Ορίστε ποια δεδομένα είναι κρίσιμα, πόσο συχνά χρειάζεται να δημιουργούνται αντίγραφα και πόσο παλιά μπορεί να είναι τα δεδομένα που θα επαναφέρετε. Κρατήστε τουλάχιστον ένα αντίγραφο σε λογαριασμό ή μέσο που δεν είναι μόνιμα προσβάσιμο από τις ίδιες συσκευές και τα ίδια διαπιστευτήρια με τα αρχικά αρχεία. Προστατεύστε και τα αντίγραφα με ισχυρό έλεγχο πρόσβασης.
Το πιο σημαντικό βήμα είναι να δοκιμάσετε την επαναφορά. Ένα αντίγραφο που δεν έχει ελεγχθεί μπορεί να αποδειχθεί άχρηστο όταν το χρειαστείτε. Ζητήστε από τον τεχνικό σας να σας δείξει πώς ανακτάται ένα αντιπροσωπευτικό αρχείο ή γραμματοκιβώτιο και πόσο χρόνο χρειάζεται.
6. Ετοιμάστε εναλλακτικό τρόπο εργασίας και επικοινωνίας
Αν όλες οι ανακοινώσεις προς την ομάδα σας γίνονται με email, μια διακοπή του email μπορεί να δυσκολέψει ακόμη και τον συντονισμό της αντιμετώπισης. Ορίστε από πριν ένα εναλλακτικό κανάλι, όπως τηλεφωνική επικοινωνία ή άλλη υπηρεσία που έχει εγκριθεί για χρήση από την επιχείρηση. Φροντίστε να είναι γνωστό στους εργαζομένους και να έχετε τρόπο πρόσβασης σε αυτό όταν το βασικό σύστημα δεν λειτουργεί.
Εξετάστε επίσης πώς θα ενημερώσετε πελάτες και προμηθευτές. Μπορείτε, για παράδειγμα, να έχετε διαθέσιμο έναν αριθμό τηλεφώνου, μια σελίδα ενημέρωσης στον ιστότοπό σας ή μια σύντομη, εγκεκριμένη ανακοίνωση. Μην επιλέγετε καινούργιες εφαρμογές την ώρα της κρίσης, χωρίς να ελέγξετε αν είναι κατάλληλες για τα δεδομένα και τις ανάγκες σας.
Αν η επιχείρησή σας βασίζεται σε έναν μόνο πάροχο για email, αρχεία, ημερολόγιο και επικοινωνία, καταγράψτε αυτή την εξάρτηση. Η λύση δεν είναι απαραίτητα να αγοράσετε πολλές υπηρεσίες ή να αλλάξετε πάροχο. Είναι να γνωρίζετε τι δεν θα μπορείτε να κάνετε σε περίπτωση διακοπής και να έχετε πρακτικό τρόπο να συνεχίσετε τις πιο κρίσιμες εργασίες.
7. Συμφωνήστε ποιος αποφασίζει και ποιος ενημερώνει
Σε ένα περιστατικό κυβερνοεπίθεση χρειάζεται σαφής κατανομή ευθυνών. Ορίστε ποιος επικοινωνεί με τον τεχνικό, ποιος εγκρίνει τη διακοπή πρόσβασης σε λογαριασμούς ή συσκευές, ποιος ενημερώνει την ομάδα και ποιος μιλά με πελάτες ή προμηθευτές.
Κρατήστε τα στοιχεία του παρόχου τεχνικής υποστήριξης, του διαχειριστή του domain και των βασικών ψηφιακών υπηρεσιών σε σημείο στο οποίο μπορούν να έχουν πρόσβαση οι αρμόδιοι ακόμη και αν το εταιρικό email δεν λειτουργεί. Συμπεριλάβετε στοιχεία λογαριασμών και διαδικασίες ανάκτησης με ασφαλή τρόπο. Μην αφήνετε κωδικούς σε κοινόχρηστα, μη προστατευμένα αρχεία.
Η ENISA, ο Οργανισμός της Ευρωπαϊκής Ένωσης για την Κυβερνοασφάλεια, διαθέτει οδηγό κυβερνοασφάλειας για μικρομεσαίες επιχειρήσεις και επισημαίνει τη σημασία της προετοιμασίας, της ασφάλειας και της επιχειρησιακής συνέχειας. Χρησιμοποιήστε τον ως αφετηρία και προσαρμόστε τα μέτρα στο μέγεθος, στα δεδομένα και στις υπηρεσίες που χρησιμοποιείτε.
8. Τι να κάνετε όταν συμβεί περιστατικό κυβερνοεπίθεση
Μην περιμένετε να προετοιμάσετε σχέδιο μέχρι να συμβεί σοβαρό πρόβλημα από κυβερνοεπίθεση. Όταν όμως παρουσιαστεί περιστατικό, ακολουθήστε σταθερή σειρά ενεργειών:
- Καταγράψτε τι παρατηρείτε. Σημειώστε ποιο σύστημα επηρεάζεται, πότε ξεκίνησε και ποιοι χρήστες ή εργασίες έχουν πρόβλημα.
- Ελέγξτε αν πρόκειται για γενική διακοπή ή πιθανή παραβίαση. Για υπηρεσίες cloud, συμβουλευτείτε την επίσημη σελίδα κατάστασης του παρόχου. Για Microsoft 365, οι διαχειριστές μπορούν να ελέγχουν το Service Health.
- Ενημερώστε τον υπεύθυνο τεχνικής υποστήριξης. Δώστε συγκεκριμένα στοιχεία για την κυβερνοεπίθεση και ακολουθήστε οδηγίες από εξουσιοδοτημένο τεχνικό.
- Αν υπάρχει ένδειξη παραβίασης, περιορίστε την πρόσβαση με καθοδήγηση ειδικού. Μην διαγράφετε αρχεία ή μηνύματα που μπορεί να χρειαστούν για τη διερεύνηση.
- Ενεργοποιήστε την εναλλακτική διαδικασία. Ενημερώστε την ομάδα και τους εξωτερικούς συνεργάτες από τα συμφωνημένα κανάλια.
- Ελέγξτε αν επηρεάστηκαν προσωπικά δεδομένα. Επικοινωνήστε άμεσα με τον υπεύθυνο προστασίας δεδομένων ή τον νομικό σας σύμβουλο για να αξιολογήσετε τις υποχρεώσεις σας.
- Καταγράψτε τις ενέργειες και τα αποτελέσματα. Μετά την αποκατάσταση, σημειώστε τι λειτούργησε, τι καθυστέρησε και τι πρέπει να αλλάξει.
Η απλή αδυναμία πρόσβασης σε μια υπηρεσία δεν σημαίνει αυτομάτως ότι υπήρξε παραβίαση προσωπικών δεδομένων ή κυβερνοεπίθεση. Αν όμως υπάρχει περιστατικό που ενδέχεται να επηρεάζει προσωπικά δεδομένα, αξιολογήστε τις υποχρεώσεις σας χωρίς καθυστέρηση. Η Αρχή Προστασίας Δεδομένων Προσωπικού Χαρακτήρα εξηγεί πότε απαιτείται γνωστοποίηση παραβίασης και ποια βήματα πρέπει να εξεταστούν. Οι ειδικές υποχρεώσεις εξαρτώνται από τα πραγματικά περιστατικά και χρειάζονται κατάλληλη επαγγελματική αξιολόγηση.
Ένας πρακτικός έλεγχος για την επιχείρησή σας
Μπορείτε να ξεκινήσετε με αυτά τα ερωτήματα και να σημειώσετε ποιος θα αναλάβει κάθε εκκρεμότητα:
- Έχετε ενεργοποιήσει πολυπαραγοντικό έλεγχο (MFA) στους σημαντικούς λογαριασμούς;
- Ξέρετε ποιος έχει δικαιώματα διαχειριστή και πότε έγινε ο τελευταίος έλεγχος;
- Υπάρχει αντίγραφο των κρίσιμων αρχείων και έχει δοκιμαστεί η επαναφορά τους;
- Γνωρίζουν οι εργαζόμενοι πώς να αναφέρουν ύποπτα email;
- Μπορείτε να συντονιστείτε αν το εταιρικό email δεν λειτουργεί;
- Έχετε καταγεγραμμένα τα στοιχεία επικοινωνίας των βασικών παρόχων και τεχνικών;
- Είναι σαφές ποιος αποφασίζει τις πρώτες ενέργειες και ποιος ενημερώνει τους πελάτες;
- Έχετε δοκιμάσει το σχέδιο, έστω με ένα σύντομο σενάριο άσκησης;
Δεν χρειάζεται να υλοποιήσετε τα πάντα την ίδια ημέρα. Ξεκινήστε από τους λογαριασμούς με τα μεγαλύτερα δικαιώματα, τα αντίγραφα των κρίσιμων αρχείων και μια εναλλακτική διαδικασία επικοινωνίας. Έπειτα, ζητήστε από τον τεχνικό ή τον πάροχό σας να ελέγξει τα κενά που απαιτούν εξειδικευμένες ρυθμίσεις.
Συχνές ερωτήσεις για προστασία από κυβερνοεπίθεση μιας επιχείρησης
Αρκεί ένα πρόγραμμα antivirus για να προστατεύσει την επιχείρησή μου;
Όχι. Η προστασία χρειάζεται συνδυασμό μέτρων, όπως πολυπαραγοντικό έλεγχο (MFA), ενημερώσεις, αντίγραφα ασφαλείας, περιορισμό δικαιωμάτων και σαφή διαδικασία αναφοράς περιστατικών.
Αν πέσει το Outlook, σημαίνει ότι δέχτηκα κυβερνοεπίθεση;
Όχι απαραίτητα. Μπορεί να υπάρχει τεχνική διακοπή στον πάροχο ή πρόβλημα σύνδεσης. Ελέγξτε την επίσημη ενημέρωση της υπηρεσίας και ζητήστε τεχνική αξιολόγηση αν υπάρχουν ενδείξεις παραβίασης.
Ο συγχρονισμός αρχείων στο cloud είναι το ίδιο με backup;
Όχι πάντα. Ρωτήστε τον πάροχο τι διατηρείται, για πόσο διάστημα και πώς γίνεται επαναφορά μετά από διαγραφή, κακόβουλη αλλαγή ή παραβίαση λογαριασμού. Δοκιμάστε την ανάκτηση πριν τη χρειαστείτε.
Χρειάζεται μια μικρή επιχείρηση σχέδιο αντιμετώπισης περιστατικών;
Ναι, μπορεί να είναι σύντομο και απλό. Χρειάζεται να αναφέρει ποιον ενημερώνετε, πώς συνεχίζετε τις βασικές εργασίες και ποιος αποφασίζει τα πρώτα βήματα.
Πρέπει να αλλάξω πάροχο μετά από μια διακοπή υπηρεσίας;
Όχι αυτόματα. Πρώτα αξιολογήστε τη διάρκεια και τις επιπτώσεις της διακοπής, τις συμβατικές δεσμεύσεις και τις διαθέσιμες εναλλακτικές. Η αλλαγή παρόχου δεν εξαλείφει από μόνη της τον κίνδυνο διακοπών.
Προστατέψτε την επιχείρησή σας πριν από το επόμενο περιστατικό
Η κυβερνοασφάλεια και η επιχειρησιακή συνέχεια δεν απαιτούν να προβλέψετε κάθε πιθανό πρόβλημα. Απαιτούν να γνωρίζετε τι είναι κρίσιμο, να περιορίσετε τους πιο συνηθισμένους κινδύνους και να έχετε σαφή βήματα για την επόμενη ημέρα μιας επίθεσης ή μιας διακοπής.
Ξεκινήστε με έναν έλεγχο των σημαντικών λογαριασμών, των αντιγράφων ασφαλείας και των εναλλακτικών καναλιών επικοινωνίας. Αν δεν είστε βέβαιοι για τις ρυθμίσεις ή τις δυνατότητες ανάκτησης, ζητήστε από τον πάροχο ή έναν κατάλληλο επαγγελματία να τις εξηγήσει και να τις δοκιμάσει μαζί σας.