Φανταστείτε ότι κάποιος μαθαίνει τον κωδικό του εταιρικού σας email. Μπορεί να διαβάσει προσφορές και τιμολόγια, να επικοινωνήσει με πελάτες προσποιούμενος ότι είναι η επιχείρησή σας ή να χρησιμοποιήσει το email για να ανακτήσει πρόσβαση σε άλλες υπηρεσίες. Το ίδιο μπορεί να συμβεί με το WordPress, τα social media ή τον λογαριασμό διαφήμισης που πληρώνετε κάθε μήνα.
Το 2FA είναι ένας από τους πιο πρακτικούς τρόπους να μειώσετε αυτόν τον κίνδυνο. Δεν χρειάζεται να είστε ειδικοί στην πληροφορική για να καταλάβετε πώς λειτουργεί. Χρειάζεται, όμως, να ξέρετε πού πρέπει να ενεργοποιηθεί, ποια μέθοδο να επιλέξετε και πώς θα εξακολουθήσετε να έχετε πρόσβαση αν χαθεί ένα κινητό ή φύγει ένας συνεργάτης.
Σε αυτόν τον οδηγό θα δούμε τι είναι το 2FA, πώς εφαρμόζεται σε μια μικρομεσαία επιχείρηση και ποιες ερωτήσεις πρέπει να κάνετε στον υπεύθυνο πληροφορικής ή στον εξωτερικό συνεργάτη σας.
Το 2FA τί είναι και πώς λειτουργεί;
Το 2FA (Two-Factor Authentication) σημαίνει έλεγχο ταυτότητας δύο παραγόντων. Αντί να βασίζεται η σύνδεση μόνο σε έναν κωδικό πρόσβασης, απαιτείται μια δεύτερη, ανεξάρτητη απόδειξη ότι είστε πράγματι εσείς.
Σκεφτείτε μια πόρτα που χρειάζεται δύο διαφορετικά στοιχεία για να ανοίξει. Ο κωδικός είναι το πρώτο. Το δεύτερο μπορεί να είναι ένα κινητό με εφαρμογή επαλήθευσης ή ένα φυσικό κλειδί ασφαλείας. Αν κάποιος κλέψει μόνο τον κωδικό, συνήθως δεν μπορεί να ολοκληρώσει τη σύνδεση.
Στην ασφάλεια διακρίνουμε τρεις βασικές κατηγορίες παραγόντων:
- Κάτι που γνωρίζετε: έναν κωδικό ή PIN.
- Κάτι που έχετε: ένα κινητό ή κλειδί ασφαλείας.
- Κάτι που είστε: ένα βιομετρικό χαρακτηριστικό, όπως το δακτυλικό αποτύπωμα.
Δύο διαφορετικοί κωδικοί πρόσβασης δεν αποτελούν πραγματικό 2FA: ανήκουν στην ίδια κατηγορία. Αντίθετα, ένας κωδικός μαζί με μια εφαρμογή στο κινητό χρησιμοποιεί δύο διαφορετικούς παράγοντες.
Παράδειγμα: Συνδέεστε στο εταιρικό Microsoft 365. Εισάγετε τον κωδικό σας και, όπου απαιτείται, εγκρίνετε τη σύνδεση στο Microsoft Authenticator. Χωρίς τη δεύτερη επαλήθευση, η σύνδεση δεν ολοκληρώνεται.
Ποια είναι η διαφορά μεταξύ 2FA, MFA και passkeys;
Οι όροι συχνά χρησιμοποιούνται σαν να είναι ίδιοι, αλλά δεν σημαίνουν ακριβώς το ίδιο.
2FA σημαίνει δύο παράγοντες. MFA (Multi-Factor Authentication) είναι ο γενικότερος όρος για έλεγχο ταυτότητας με περισσότερους από έναν παράγοντες. Στην καθημερινή χρήση, οι υπηρεσίες συχνά αποκαλούν την ίδια διαδικασία «2FA», «MFA» ή «επαλήθευση σε δύο βήματα».
Τα passkeys είναι διαφορετική τεχνολογία σύνδεσης. Μπορούν να αντικαταστήσουν τον παραδοσιακό κωδικό πρόσβασης και να χρησιμοποιούν το κινητό, τον υπολογιστή ή ένα φυσικό κλειδί ασφαλείας, συχνά με ξεκλείδωμα μέσω PIN ή βιομετρικού στοιχείου. Όταν υλοποιούνται σωστά με FIDO2/WebAuthn, προσφέρουν προστασία απέναντι σε πλαστές ιστοσελίδες σύνδεσης. Δεν χρειάζεται ο χρήστης να πληκτρολογήσει έναν εξαψήφιο κωδικό σε μια σελίδα που ίσως είναι ψεύτικη.
Για μια μικρή επιχείρηση, το πρακτικό συμπέρασμα είναι απλό: ενεργοποιήστε άμεσα ισχυρό MFA όπου είναι διαθέσιμο και προτιμήστε passkeys ή κλειδιά ασφαλείας στους πιο κρίσιμους λογαριασμούς.
Γιατί μια μικρομεσαία επιχείρηση χρειάζεται 2FA;
Μια επιχείρηση με πέντε εργαζομένους μπορεί να έχει δεκάδες ψηφιακούς λογαριασμούς: email, ιστοσελίδα, hosting, σύστημα κρατήσεων, πλατφόρμα τιμολόγησης, Google Ads, Facebook και Instagram, αποθήκευση αρχείων και εργαλεία συνεργασίας. Δεν χρειάζεται να είναι μεγάλη για να έχει κάτι πολύτιμο να χάσει.
Σκεφτείτε τέσσερα ρεαλιστικά σενάρια:
- Παραβίαση εταιρικού email: Κάποιος στέλνει ψεύτικο μήνυμα σε πελάτη ζητώντας πληρωμή σε διαφορετικό IBAN.
- Απώλεια διαφημιστικού λογαριασμού: Ένας τρίτος αποκτά πρόσβαση σε διαφημίσεις και δημιουργεί ανεπιθύμητες χρεώσεις.
- Παραβίαση WordPress ή e-shop: Κάποιος με δικαιώματα διαχειριστή αλλάζει περιεχόμενο, χρήστες ή ρυθμίσεις.
- Παραβίαση λογαριασμού διαχείρισης: Μια πρόσβαση σε hosting, domain ή υπηρεσία cloud μπορεί να επηρεάσει πολλές άλλες υπηρεσίες.
Το 2FA δυσκολεύει σημαντικά την κατάχρηση ενός κλεμμένου κωδικού. Δεν εμποδίζει όμως κάθε επίθεση και δεν αντικαθιστά τα αντίγραφα ασφαλείας, τις ενημερώσεις λογισμικού και την εκπαίδευση του προσωπικού.
Αν οργανώνετε τώρα τους εταιρικούς λογαριασμούς σας, διαβάστε επίσης τον οδηγό μας για τη δημιουργία επαγγελματικού email και τις βασικές ρυθμίσεις ασφάλειας.
Ποιους λογαριασμούς πρέπει να προστατεύσετε πρώτα;
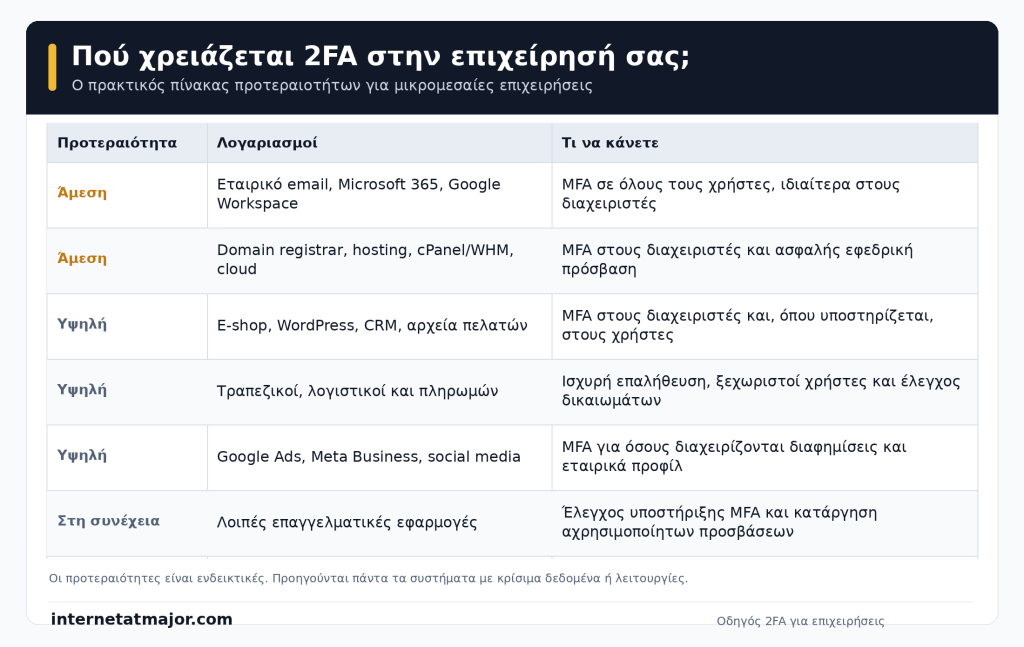
Μην ξεκινήσετε τυχαία. Προτεραιότητα έχουν οι λογαριασμοί που, αν παραβιαστούν, επιτρέπουν πρόσβαση σε άλλους λογαριασμούς, σε χρήματα ή σε δεδομένα πελατών.
| Προτεραιότητα | Λογαριασμοί | Τι να κάνετε |
|---|---|---|
| Άμεση | Εταιρικό email, Microsoft 365, Google Workspace | MFA σε όλους τους χρήστες, ιδιαίτερα στους διαχειριστές |
| Άμεση | Domain registrar, hosting, cPanel/WHM, cloud | MFA στους διαχειριστές και ασφαλής εφεδρική πρόσβαση |
| Υψηλή | E-shop, WordPress, CRM, αρχεία πελατών | MFA στους διαχειριστές και όπου υποστηρίζεται στους χρήστες |
| Υψηλή | Τραπεζικοί, λογιστικοί και πληρωμών | Ισχυρή επαλήθευση, ξεχωριστοί χρήστες και έλεγχος δικαιωμάτων |
| Υψηλή | Google Ads, Meta Business, social media | MFA για όσους διαχειρίζονται διαφημίσεις και εταιρικά προφίλ |
| Στη συνέχεια | Λοιπές επαγγελματικές εφαρμογές | Έλεγχος υποστήριξης MFA και κατάργηση αχρησιμοποίητων προσβάσεων |
Οι προτεραιότητες είναι πρακτική σύσταση για μια τυπική μικρομεσαία επιχείρηση. Αν μια εφαρμογή περιέχει ιδιαίτερα ευαίσθητα δεδομένα ή ελέγχει κρίσιμες λειτουργίες, προηγείται ακόμη κι αν βρίσκεται χαμηλότερα στον πίνακα.
Ποια μέθοδο 2FA είναι καλύτερη;
Δεν προσφέρουν όλες οι μέθοδοι την ίδια ασφάλεια.
SMS με κωδικό
Μετά τον κωδικό πρόσβασης λαμβάνετε μήνυμα στο κινητό. Είναι εύκολο στη χρήση και καλύτερο από το να μην έχετε δεύτερο παράγοντα, αλλά δεν είναι η ιδανική επιλογή. Υπάρχουν κίνδυνοι από απάτες μεταφοράς αριθμού (SIM swapping), υποκλοπή και πλαστές σελίδες που ζητούν τον κωδικό.
Εφαρμογή Authenticator
Εφαρμογές όπως Microsoft Authenticator ή Google Authenticator μπορούν να παράγουν προσωρινούς κωδικούς, συνήθως έξι ψηφίων, ακόμη και χωρίς σύνδεση στο δίκτυο κινητής τηλεφωνίας. Κάποιες υπηρεσίες επιτρέπουν και εγκρίσεις μέσω ειδοποίησης.
Για πολλές μικρές επιχειρήσεις είναι μια πρακτική λύση. Προσοχή, όμως: ένας κωδικός από εφαρμογή μπορεί και αυτός να υποκλαπεί μέσω phishing. Αν η υπηρεσία υποστηρίζει επιβεβαίωση αριθμού κατά την έγκριση, προτιμήστε την από μια απλή ειδοποίηση «Αποδοχή».
Φυσικό κλειδί ασφαλείας και passkeys
Τα κλειδιά ασφαλείας FIDO2 και τα κατάλληλα passkeys προσφέρουν ισχυρότερη προστασία απέναντι σε phishing. Είναι ιδιαίτερα χρήσιμα για ιδιοκτήτες, διαχειριστές συστημάτων, λογιστήριο και όσους έχουν πρόσβαση σε κρίσιμα δεδομένα. Χρειάζεται να ελέγξετε ότι οι υπηρεσίες και οι συσκευές σας τα υποστηρίζουν και ότι υπάρχει εφεδρικός τρόπος πρόσβασης.
Η επιλογή μας για μια τυπική ΜΜΕ: εφαρμογή Authenticator ως άμεση βελτίωση όπου δεν υπάρχει ισχυρότερη διαθέσιμη λύση· passkeys ή φυσικά κλειδιά ασφαλείας για διαχειριστές και λογαριασμούς υψηλού κινδύνου. SMS μόνο όταν οι διαθέσιμες εναλλακτικές δεν είναι εφικτές.
Πώς ενεργοποιείτε το 2FA στις υπηρεσίες της επιχείρησής σας;
Η ακριβής ονομασία των μενού διαφέρει ανά υπηρεσία, συνδρομή και αλλαγές της πλατφόρμας. Οι παρακάτω οδηγίες είναι σημεία εκκίνησης και όχι υπόσχεση ότι κάθε εταιρικός λογαριασμός έχει τις ίδιες επιλογές.
Microsoft 365 και Outlook
Αν τα email της εταιρείας λειτουργούν μέσω Microsoft 365, ζητήστε από τον διαχειριστή να ελέγξει τις Security defaults στο Microsoft Entra admin center. Είναι διαθέσιμες και με τη δωρεάν βαθμίδα Entra ID. Για πιο αναλυτικές πολιτικές, όπως διαφορετικές απαιτήσεις ανά χρήστη ή συνθήκη σύνδεσης, μπορεί να απαιτείται κατάλληλη άδεια Conditional Access.
Πριν γίνει υποχρεωτική η επαλήθευση, όλοι οι εργαζόμενοι πρέπει να έχουν καταχωρίσει τους επιτρεπόμενους τρόπους σύνδεσης. Χρειάζεται επίσης ασφαλές σχέδιο έκτακτης πρόσβασης ώστε η εταιρεία να μη μείνει χωρίς διαχειριστή.
Επίσημες οδηγίες: Microsoft – Set up multifactor authentication.
Google Workspace και Gmail
Στο Google Admin console ο διαχειριστής μπορεί να μεταβεί στις ρυθμίσεις Security → Authentication → 2-step verification. Εκεί μπορεί να επιτρέψει την εγγραφή και να ορίσει πότε η επαλήθευση θα γίνει υποχρεωτική, καθώς και ποιες μέθοδοι θα γίνονται δεκτές.
Είναι σημαντικό να ενημερώσετε πρώτα τους χρήστες και να ελέγξετε ποιοι έχουν ολοκληρώσει την εγγραφή. Αν επιβάλετε την πολιτική απότομα, κάποιοι μπορεί να αποκλειστούν προσωρινά από την εργασία τους.
Επίσημες οδηγίες: Google Workspace – Deploy 2-Step Verification.
WordPress και ηλεκτρονικά καταστήματα
Αν η ιστοσελίδα σας λειτουργεί σε WordPress, ελέγξτε αν το ήδη εγκατεστημένο σύστημα ασφάλειας παρέχει 2FA. Αν όχι, υπάρχουν πρόσθετα όπως το Two Factor και το WP 2FA.
Ζητήστε από τον τεχνικό να ενεργοποιήσει 2FA τουλάχιστον στους λογαριασμούς διαχειριστή, να εξασφαλίσει ότι υπάρχουν εφεδρικοί κωδικοί και να ελέγξει ότι η διαδικασία σύνδεσης λειτουργεί σωστά. Σε e-shop πρέπει να δοκιμαστεί και η συμβατότητα με τις υπόλοιπες λειτουργίες. Μην εγκαθιστάτε πολλαπλά πρόσθετα 2FA χωρίς έλεγχο συμβατότητας.
Social media, διαφημίσεις και άλλες πλατφόρμες
Σε Meta Business, Instagram, Facebook, Google Ads και άλλες υπηρεσίες, ελέγξτε την ασφάλεια κάθε προσωπικού λογαριασμού που αποκτά πρόσβαση σε εταιρικά στοιχεία. Μην υποθέτετε ότι αρκεί να έχει ενεργοποιήσει 2FA μόνο ο ιδιοκτήτης.
Αποφεύγετε την κοινή χρήση ενός λογαριασμού με το ίδιο password. Δίνετε σε κάθε εργαζόμενο ή εξωτερικό συνεργάτη τη δική του πρόσβαση και μόνο τα απαραίτητα δικαιώματα. Με την αποχώρησή του αφαιρείτε την πρόσβαση από την εταιρική πλατφόρμα.
Πώς εφαρμόζετε το 2FA χωρίς να διακόψετε τη δουλειά;
Η εγκατάσταση σε έναν λογαριασμό είναι εύκολη. Η εφαρμογή σε ολόκληρη την επιχείρηση χρειάζεται οργάνωση. Ακολουθήστε αυτό το πρακτικό σχέδιο:
- Καταγράψτε τους λογαριασμούς: Υπηρεσία, υπεύθυνος, χρήστες, δικαιώματα και διαθέσιμο MFA. Μην γράφετε κωδικούς πρόσβασης σε κοινόχρηστο αρχείο.
- Ξεκινήστε από τις κρίσιμες προσβάσεις: Email, διαχειριστές, domain, hosting, πληρωμές. Επιβεβαιώστε πρώτα ότι υπάρχουν διαθέσιμοι εφεδρικοί τρόποι σύνδεσης.
- Ορίστε ποια μέθοδο θα χρησιμοποιείτε: Εφαρμογή επαλήθευσης ως ελάχιστο πρακτικό βήμα, ισχυρότερες μεθόδους για υψηλό κίνδυνο.
- Ενημερώστε τους εργαζομένους: Εξηγήστε τι θα εμφανιστεί στην οθόνη, ποιος θα βοηθήσει στη ρύθμιση και τι πρέπει να κάνουν όταν λάβουν απροσδόκητη ειδοποίηση.
- Κάντε πιλοτική δοκιμή: Δοκιμάστε πρώτα με λίγους λογαριασμούς και έπειτα ενεργοποιήστε την υποχρεωτική εφαρμογή στους υπόλοιπους.
- Οργανώστε την ανάκτηση: Φυλάξτε εφεδρικούς κωδικούς σε ασφαλές σημείο, προβλέψτε δεύτερη μέθοδο όπου υποστηρίζεται και τεκμηριώστε ποιος μπορεί να επαναφέρει λογαριασμούς.
- Ελέγξτε την εφαρμογή: Δείτε ποιοι δεν έχουν ολοκληρώσει τη ρύθμιση, ποιοι έχουν περιττά δικαιώματα και αν οι διαδικασίες δουλεύουν όταν απουσιάζει ο διαχειριστής.
Δεν χρειάζεται να ολοκληρωθεί ταυτόχρονα σε όλες τις εφαρμογές. Χρειάζεται όμως σαφής υπεύθυνος και προτεραιότητες, όχι μια αόριστη υπόσχεση ότι «θα το δούμε».
Τι γίνεται αν χαθεί το κινητό που έχει το Authenticator;
Αυτό είναι από τα σημαντικότερα ζητήματα για μια μικρή επιχείρηση. Αν ένας μόνο άνθρωπος έχει τη μοναδική μέθοδο σύνδεσης στον κεντρικό εταιρικό λογαριασμό, ένα χαμένο τηλέφωνο μπορεί να γίνει επιχειρησιακό πρόβλημα.
Προτού χαθεί οποιαδήποτε συσκευή:
- Καταχωρίστε δεύτερη εγκεκριμένη μέθοδο σύνδεσης όπου είναι δυνατόν.
- Δημιουργήστε και αποθηκεύστε με ασφάλεια τους recovery ή backup codes, όταν προσφέρονται. Δεν είναι για καθημερινή χρήση ούτε για κοινή αποθήκευση σε απλό αρχείο.
- Προβλέψτε τουλάχιστον ακόμη έναν κατάλληλα εξουσιοδοτημένο διαχειριστή ή ειδικά σχεδιασμένη έκτακτη πρόσβαση, σύμφωνα με την πλατφόρμα σας.
- Βεβαιωθείτε ότι η ανάκτηση δεν εξαρτάται αποκλειστικά από το ίδιο χαμένο κινητό ή από το ίδιο email.
Αν η συσκευή χαθεί, ενημερώστε αμέσως τον υπεύθυνο, χρησιμοποιήστε την εγκεκριμένη διαδικασία ανάκτησης και αφαιρέστε τη χαμένη συσκευή από τους επιτρεπόμενους τρόπους ταυτοποίησης. Αν υποψιάζεστε κλοπή ή κατάχρηση, ανακαλέστε ενεργές συνδέσεις και ελέγξτε τη δραστηριότητα των λογαριασμών.
Ποιος πρέπει να διαχειρίζεται το 2FA: ο ιδιοκτήτης, ο εργαζόμενος ή ο εξωτερικός τεχνικός;
Η επιχείρηση πρέπει να ελέγχει τις προσβάσεις της, ακόμη κι όταν την τεχνική διαχείριση την κάνει τρίτος. Αυτό δεν σημαίνει ότι ο ιδιοκτήτης πρέπει να γνωρίζει όλες τις ρυθμίσεις. Σημαίνει ότι πρέπει να ξέρει ποιος έχει δικαίωμα διαχειριστή, πώς ανακτάται η πρόσβαση και πώς απομακρύνεται ένας συνεργάτης.
Αν ένας εξωτερικός συνεργάτης έχει τον μοναδικό διαχειριστικό λογαριασμό, ζητήστε να δημιουργηθεί κατάλληλη εταιρική πρόσβαση και καταγεγραμμένη διαδικασία ανάκτησης. Για περισσότερα σχετικά με τον έλεγχο του site σας, δείτε τον οδηγό μας για τη διαχείριση ιστοσελίδας και τη συνεργασία με την εταιρεία που τη συντηρεί.
Μη μοιράζεστε προσωπικούς κωδικούς ή κωδικούς 2FA μέσω email και μηνυμάτων. Αν κάποιος πρέπει να εργαστεί σε μια υπηρεσία, προτιμήστε τη δική του εξουσιοδοτημένη πρόσβαση. Για προσωπικά κινητά εργαζομένων συμφωνήστε εκ των προτέρων μια κατάλληλη πολιτική χρήσης και εναλλακτική λύση για όσους δεν χρησιμοποιούν προσωπική συσκευή.
Πόσο κοστίζει η εφαρμογή 2FA σε μια μικρή επιχείρηση;
Πολλές δημοφιλείς υπηρεσίες περιλαμβάνουν κάποια μορφή MFA χωρίς ξεχωριστή χρέωση ανά χρήστη. Αυτό δεν σημαίνει ότι κάθε επιλογή είναι δωρεάν: προηγμένες εταιρικές πολιτικές, κλειδιά ασφαλείας και ειδικά εργαλεία διαχείρισης ενδέχεται να έχουν κόστος.
Για να υπολογίσετε το πραγματικό κόστος, εξετάστε τέσσερις παράγοντες: τις συνδρομές που ήδη πληρώνετε, τον εξοπλισμό που θα χρειαστεί, τον χρόνο αρχικής ρύθμισης και τον χρόνο υποστήριξης εργαζομένων. Ένα επιπλέον κόστος μπορεί να αξίζει για τους λίγους λογαριασμούς που ελέγχουν όλα τα δεδομένα ή τις πληρωμές της εταιρείας.
Πριν αγοράσετε νέα υπηρεσία «ασφάλειας», ρωτήστε τον πάροχο τι MFA περιλαμβάνει ήδη το πρόγραμμά σας. Μπορεί να διαθέτετε δυνατότητες που απλώς δεν έχουν ενεργοποιηθεί.
Τι δεν μπορεί να κάνει το 2FA;
Το 2FA δεν είναι εγγύηση ότι ένας λογαριασμός δεν θα παραβιαστεί ποτέ. Κάποιες επιθέσεις εξαπατούν τον χρήστη ώστε να παραδώσει έναν προσωρινό κωδικό. Άλλες στοχεύουν σε ήδη ενεργές συνδέσεις, κακόβουλο λογισμικό ή αδύναμες διαδικασίες ανάκτησης.
Επίσης, το 2FA δεν αποτρέπει έναν εξουσιοδοτημένο εργαζόμενο από το να κάνει λάθος, δεν αποκαθιστά χαμένα αρχεία και δεν προστατεύει από διακοπή λειτουργίας ενός παρόχου.
Το 2FA είναι μία απαραίτητη δικλίδα ασφαλείας, όχι ολόκληρο το σχέδιο προστασίας της επιχείρησής σας.
Το 2FA αποτελεί μόνο ένα μέρος της συνολικής προστασίας της επιχείρησής σας. Για να οργανώσετε και την ασφάλεια των δεδομένων, τα αντίγραφα ασφαλείας και την αντιμετώπιση τεχνικών διακοπών, διαβάστε τον οδηγό μας για την προστασία της επιχείρησης από κυβερνοεπίθεση.
Συνδυάστε το με μοναδικούς ισχυρούς κωδικούς, ασφαλή διαχείριση προσβάσεων, ενημερωμένα συστήματα, αντίγραφα ασφαλείας και επιβεβαίωση ύποπτων αιτημάτων πληρωμής από ανεξάρτητο κανάλι.
Τι πρέπει να ζητήσετε από τον τεχνικό ή τον πάροχό σας;
Δεν χρειάζεστε μια γενική διαβεβαίωση ότι «η εταιρεία είναι ασφαλής». Χρειάζεστε συγκεκριμένες απαντήσεις:
- Είναι ενεργό MFA σε όλους τους εταιρικούς χρήστες και ειδικά στους διαχειριστές;
- Ποιες μέθοδοι επιτρέπονται και υπάρχει δυνατότητα χρήσης passkeys ή FIDO2;
- Τι γίνεται αν κάποιος χάσει τη συσκευή του ή αλλάξει κινητό;
- Ποιος έχει πρόσβαση στους λογαριασμούς domain, hosting, Microsoft 365 και διαφήμισης;
- Πώς ανακαλείται άμεσα η πρόσβαση όταν αποχωρεί εργαζόμενος ή συνεργάτης;
- Πώς ελέγχονται οι ύποπτες συνδέσεις και πότε ειδοποιείται η διοίκηση;
Ζητήστε μια σύντομη καταγραφή των ρυθμίσεων και των υπευθύνων. Αυτή η τεκμηρίωση ανήκει στην επιχείρηση και πρέπει να ενημερώνεται όταν αλλάζουν άνθρωποι ή υπηρεσίες.
Συχνές ερωτήσεις για το 2FA
Είναι απαραίτητο το 2FA αν έχω ισχυρό κωδικό;
Ναι, το προτείνουμε. Ένας ισχυρός κωδικός μπορεί να υποκλαπεί με phishing ή να διαρρεύσει. Το 2FA προσθέτει ανεξάρτητο έλεγχο, μειώνοντας τον κίνδυνο χρήσης του κλεμμένου κωδικού.
Χρειάζεται κάθε εργαζόμενος δικό του Authenticator;
Κάθε εργαζόμενος χρειάζεται δική του εξουσιοδοτημένη μέθοδο σύνδεσης. Μπορεί να είναι εφαρμογή, passkey ή κλειδί ασφαλείας, ανάλογα με την πολιτική της εταιρείας. Αποφεύγετε να χρησιμοποιούν όλοι τον ίδιο εταιρικό λογαριασμό.
Το Microsoft Authenticator και το Google Authenticator είναι δωρεάν;
Οι ίδιες οι εφαρμογές διατίθενται δωρεάν για βασική χρήση. Οι διαθέσιμες εταιρικές λειτουργίες και οι πολιτικές ασφάλειας εξαρτώνται από τον πάροχο και τη συνδρομή σας.
Αν ενεργοποιήσω 2FA, θα ζητά κωδικό σε κάθε σύνδεση;
Όχι απαραίτητα. Η συχνότητα εξαρτάται από τις ρυθμίσεις, τη συσκευή και την πολιτική της υπηρεσίας. Δεν πρέπει να θεωρείτε απουσία ελέγχου σε μια ήδη αξιόπιστη συνεδρία ένδειξη ότι το MFA έχει απενεργοποιηθεί.
Μπορεί να παραβιαστεί λογαριασμός που έχει 2FA;
Ναι. Ορισμένες μέθοδοι παραμένουν ευάλωτες σε phishing, ενώ υπάρχουν επιθέσεις σε ενεργές συνεδρίες και διαδικασίες ανάκτησης. Για κρίσιμους λογαριασμούς προτιμήστε, όπου υποστηρίζονται, μεθόδους ανθεκτικές στο phishing.
Το επόμενο βήμα για την επιχείρησή σας
Μην περιμένετε να συμβεί παραβίαση για να ελέγξετε την προστασία σας. Ξεκινήστε από το εταιρικό email και τους λογαριασμούς διαχειριστή. Εντοπίστε όσους μπορούν να έχουν πρόσβαση, ενεργοποιήστε τη σωστή μέθοδο 2FA και φροντίστε να υπάρχει ασφαλής τρόπος ανάκτησης.
Αν αναθέτετε την κυβερνοασφάλεια / Cybersecurity σας σε εξωτερικό συνεργάτη, ζητήστε να σας παραδώσει έναν απλό πίνακα: υπηρεσία, υπεύθυνος, κατάσταση MFA, μέθοδος, εφεδρική πρόσβαση. Θα έχετε μια σαφή εικόνα της προστασίας σας και θα ξέρετε τι ακριβώς χρειάζεται βελτίωση.